Wir sind kein klassisches Beratungsunternehmen. Wir sind ein Kompetenznetzwerk.
IS-Kontor bündelt spezialisierte Expertise in einem festen, eingespielten Netzwerk – mit einem verantwortlichen Ansprechpartner pro Mandat und Zugriff auf zusätzliche Fachrichtungen, wenn ein Projekt es braucht.
Unser Ansatz
Informationssicherheit soll kein Projekt sein, das irgendwann endet, sondern ein fester Bestandteil verantwortungsvoller Unternehmensführung.
Wir kennen die Praxis auf beiden Seiten: als externe Berater und aus eigener Verantwortung im Unternehmen. Deshalb geht es uns nicht um Zertifikate um ihrer selbst willen, sondern darum, dass Risiken verstanden werden und Resilienz entsteht – pragmatisch, nachvollziehbar und auf Dauer tragfähig.
- Risikobasiert statt schematisch: Maßnahmen richten sich nach tatsächlicher Relevanz, nicht nach Checkliste.
- Praxisnah statt theoretisch: Wir liefern umsetzbare Lösungen statt umfangreicher Berichte.
- Transparent statt versteckt: Sie wissen jederzeit, was Pflicht ist, was sinnvoll ist und was warten kann.
- Langfristig statt punktuell: Informationssicherheit wird dauerhaft verankert, nicht einmalig abgehakt.
Wie die Zusammenarbeit läuft
Sie schließen den Vertrag mit einer Person aus dem Kontor – Ihrem festen Ansprechpartner, der das Ergebnis verantwortet. Braucht ein Projekt eine weitere Fachrichtung, hoalen wir sie transparent dazu. Vertraulichkeit ist vertraglich abgesichert, bevor jemand Zugang zu Ihren Unterlagen erhält.
Unser Netzwerk
Fachliche Breite durch ein wachsendes Netzwerk
Statt eines festen Teams stellen wir für jedes Thema die passende Expertise aus unserem Netzwerk zusammen. Das macht uns skalierbar – auch bei komplexen oder mehreren parallelen Projekten.
ISMS
Aufbau und Betrieb eines Informationssicherheits-Managementsystems nach ISO 27001 – praxisnah statt nur auf dem Papier.
NIS2
Umsetzung der NIS2-Anforderungen – von der Betroffenheitsanalyse bis zur Nachweisführung.
Informationssicherheitsaudits
Unabhängige Prüfung von Prozessen, Systemen und Dokumentation gegen anerkannte Standards.
Technische Security
Bewertung technischer Schutzmaßnahmen – von der Netzwerksegmentierung bis zum Berechtigungskonzept.
Notfallmanagement / BCM
Notfallpläne und Business Continuity, die im Ernstfall tatsächlich greifen – statt nur im Ordner zu stehen.
Sebastian Klauß
Informationssicherheit · Qualitätsmanagement · Auditierung
Esat Kisi
Informationssicherheit · Business Continuity · Risikomanagement
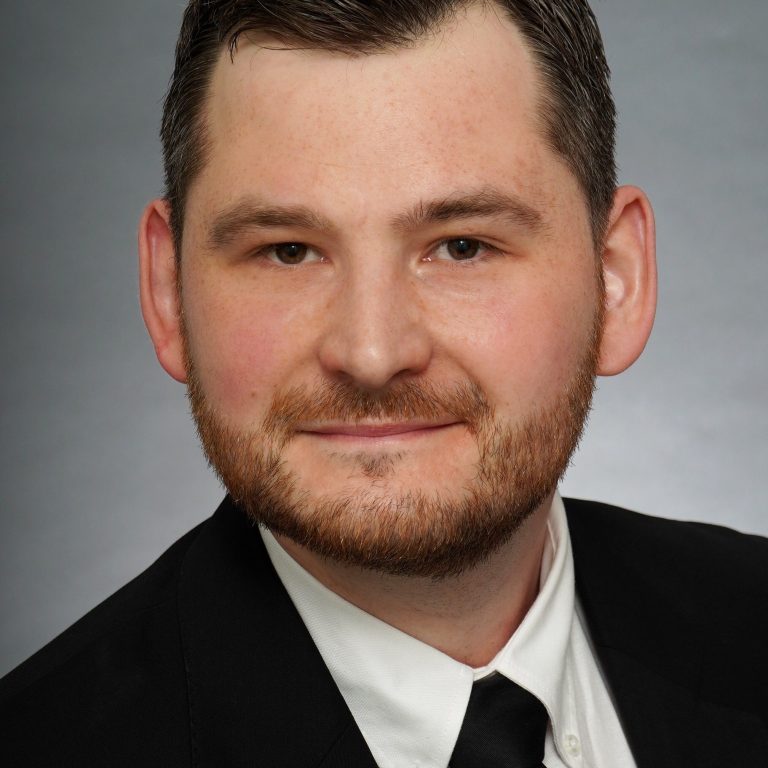
Christian Wolff
Informationssicherheit · Risikomanagement · Audit & Schulung
Reden wir 30 Minuten darüber
Sie schildern Ihre Lage, wir sagen Ihnen, was Pflicht ist, was warten kann und was es ungefähr kostet. Ohne Verkaufsgespräch, ohne Verpflichtung.